OpenCode 密钥泄露事件技术复盘:当 Coding Agent 沦为大模型“蒸馏提款机”
2026 年 10 月 17 日,许多使用开源终端代码智能体 OpenCode 的开发者在同一个上午遭遇了异常事故。
开发团队背后的商业公司 Anomaly Innovations(即知名 Serverless 框架 SST 的研发团队)向受影响用户发出通告:一个“正在执行下线流程的遗留系统(Legacy Console System)”遭到未授权访问,约 1.4% 的 OpenCode 控制台用户保存在工作区中的第三方供应商 API 密钥(包括 OpenAI、Anthropic、Google)可能已被泄露。
与常规数据泄露不同的是,官方在通告中将本次事件定性为“与一场大规模蒸馏攻击(Large-scale Distillation Attack)相关”。
而在官方邮件发出之前的数小时内,社区内已有数十位开发者发帖指出异常:自己的 Anthropic 与 OpenAI 账户在短时间内被注入了数千次高并发请求,账单迅速飙升至数百甚至上千美元;部分用户的 Google Cloud 项目被平台风控系统强制挂起,更有用户的 OpenAI 账号因“涉嫌滥用与违反服务条款”被系统直接封禁。
当事后舆论逐渐平息,这场事故留下的是几个非常硬核的工程问题:
- 所谓的“蒸馏攻击”在技术链路中究竟扮演了什么角色?
- 攻击者为什么放弃转卖密钥,转而直接发起极端并发的模型调用?
- 当本地优先(Local-First)工具为了协作引入云端控制台时,架构上的技术债是如何反噬主防线的?
- 为什么沿用数十年的静态 Bearer Token 机制在生成式 AI 时代已经演变为不可控的财务漏洞?
本文将基于网络安全攻防与分布式 API 架构视角,对这起事件展开底层技术复盘。
1. 物理链路全解构:攻防时序与数据流向拓扑
很多开发者在看到官方通告中的“大规模蒸馏攻击”时,第一反应往往是一头雾水:黑客到底是怎么黑进来的?为什么 Coding Agent 的密钥会连累到大模型蒸馏?这套攻击在真实物理网络中究竟是怎么流转的?
为了彻底解答上述工程设问,我们必须拨开公关修辞,将这起事件还原为一条具备明确时序、因果演进与数据流向的完整攻防拓扑链路(如图 1 所示)。
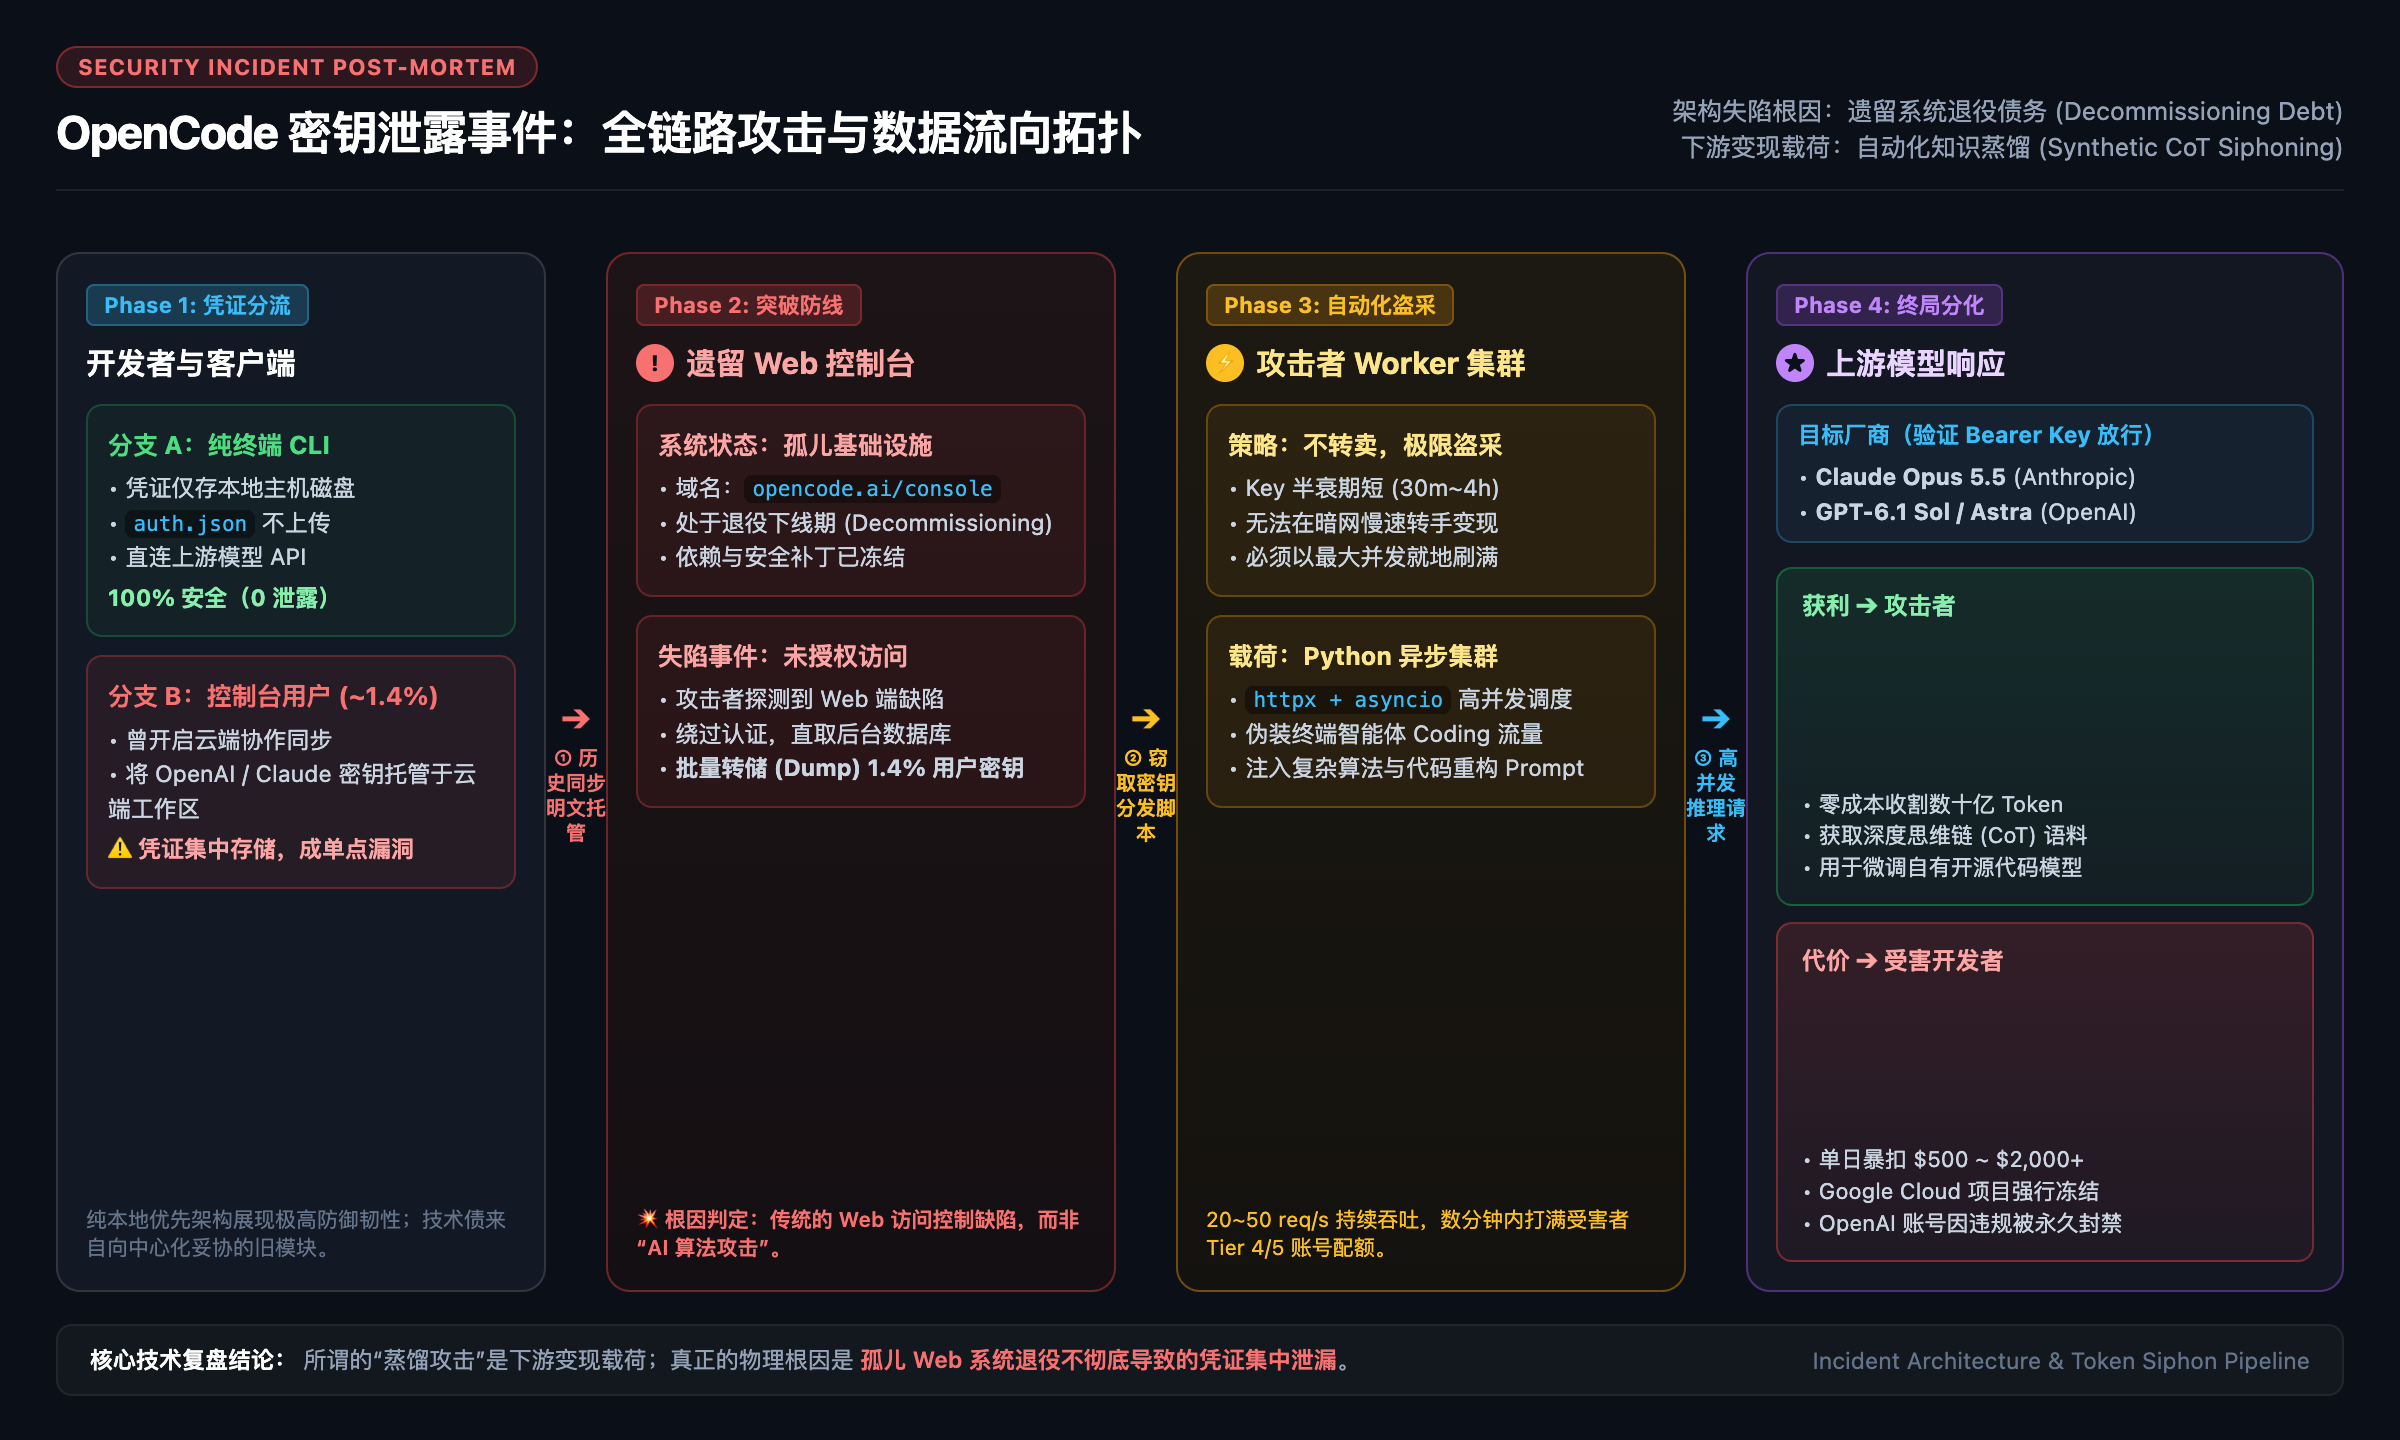
图 1:OpenCode 密钥泄露事件全链路拓扑:涵盖凭证分流、孤儿失守、自动化盗采与两极终局
整套攻击链条在物理空间中可以清晰地划分为四个先后演进的阶段:
1.1 阶段一:凭证分流与架构伏笔(Local-First vs 云端同步)
在这起事故中,最值得关注的第一个工程现象是:为什么只有约 1.4% 的用户受影响,而不是全员沦陷?
这取决于开发者所采用的客户端架构形态:
- 分支 A(纯本地 CLI 模式):绝大多数重度使用终端代码智能体的开发者,认证信息只保存在本机磁盘(
~/.local/share/opencode/auth.json)。本地进程直接与 OpenAI / Anthropic 建立端到端 TLS 连接,不经过任何云端中继,因此在此次事故中实现了 100% 的凭证安全(0 泄露); - 分支 B(托管控制台用户,约 1.4%):OpenCode 早期曾提供过用于跨设备工作区管理与多端协作的 Web 控制台(
opencode.ai/console)。部分用户为了多设备同步方便,将自己的 OpenAI、Anthropic、Google 根凭证(Root API Keys)托管上传到了该控制台关联的云端数据库中。正是这一向中心化妥协的微小设计,埋下了整个攻击链唯一的单点隐患。
1.2 阶段二:孤儿系统失守(退役期技术债的致命突破)
随着开发团队将产品重心全面转向纯本地优先(Local-First)与终端原生架构,原有的 Web 控制台开始逐步被边缘化,并进入了“计划下线(Decommissioning)”状态。
然而,在安全工程中,“正在退役的孤儿系统”往往是最脆弱的死穴:
- 依赖冻结与补丁停更:既然系统即将下线,代码库通常被冻结维护,已知的 Web 框架漏洞、未修补的访问控制缺陷长期暴露在公网;
- 公网暴露依然存在:虽然官方不再向新用户推荐控制台,但旧域名解析依然指向生产公网集群;
- 未授权转储(Dump):攻击者利用遗留控制台中的 Web 鉴权绕过或已知框架 N-Day 漏洞打穿边界,直接连通后台数据库,一次性批量导出了这 1.4% 用户托管的历史明文 Bearer Token。
1.3 阶段三:自动化抽采流水线(为什么是“提款”而非转卖?)
攻击者手里瞬间掌握了数百张高额度、高并发的合法 AI 凭据。与传统黑客将数据库密码挂到暗网慢速转卖不同,攻击者非常清楚 AI 凭证的“有效半衰期”极短(通常仅有 30 分钟到数小时)。
因此,黑客团队迅速启动了预先编写好的自动化流水线:
- 调度引擎:利用轻量级异步脚本(如 Python
httpx + asyncio)将泄露的 Key 分发给数十个并发 Worker; - 流量伪装:请求构造高度仿造终端编程智能体(Coding Agent)的大上下文代码生成调用,以绕过厂商初期的粗粒度风控规则;
- 定向压榨:每秒并发打满 20~50 requests/sec,对 Anthropic 和 OpenAI 注入海量复杂算法推理、系统架构设计与长代码分析任务。
1.4 阶段四:终局两极化(获利与代价的不对称转移)
上游模型提供商(Anthropic 与 OpenAI)在接收到携带有合法静态 Bearer Token 的请求时,底层网关无法识别该流量究竟来自受害者开发者还是黑客脚本,只能全速执行推理并生成结果:
- 攻击者收割收益(知识转移):零边际成本掠夺了数十亿 Token 的深度思维链(CoT)推理语料,直接打包回流到黑客集群,用于离线有监督微调(SFT)和蒸馏他们私有的开源模型(如 7B/9B 或更高参数的代码模型);
- 受害开发者承担毁灭性代价(负外部性):
- 经济雪崩:绑定企业信用卡的账户突发高并发请求,短短几十分钟被扣款数百至数千美元;
- 项目熔断:部分开发者的 Google Cloud 项目因突发异常吞吐被平台风控强制挂起,导致企业线上生产 CI/CD 全线瘫痪;
- 永久封号:OpenAI 监测到短期内异常密集的单一 Prompt 模板违规采样,直接判定受害者账户“涉嫌违反服务条款批量蒸馏”,予以永久封禁。
1.5 解构公关话术:为什么说“蒸馏攻击”因果倒置?
在事件通告中,官方将事故定性为“与一场大规模蒸馏攻击(Large-scale Distillation Attack)相关”。然而,知名 AI 安全研究员 Nathan Lambert 以及 Hacker News 社区均对此提出了尖锐的技术反驳。
将这一事件包装成“蒸馏攻击”,在安全工程学上存在严重的因果逻辑倒置:
- 失陷根因(Root Cause):是一起传统的系统安全事故。退役系统管理不善,导致集中存储的静态凭据泄露;
- 下游行为(Downstream Exploitation):攻击者在失窃后,选择的变现载荷是自动化模型推理,以抽取合成数据。
如果把凭证失窃后的下游调用包装成入侵攻击的本质,就如同将一次利用弱口令打穿服务器并运行挖矿程序的事故称为“加密货币算法攻击”一样,混淆了系统工程缺陷与攻击者的业务获益路径。
那么,攻击者在几十分钟内疯狂打爆并发的“经济学动机”究竟是什么?下一节我们用精确的公式算一算这笔账。
2. 算力提款机:被盗 API 密钥的“半衰期”与吞吐数学
传统网络犯罪中,数据库导出的凭证(如邮箱、密码哈希)具有较长的生命周期,可以囤积数月待价而沽。但 AI 提供商的 API 密钥完全不同——它具有极短的“有效半衰期”。
开发者对 API 费用的波动极其敏感,一旦绑定信用卡的账户突发高额扣费,用户通常会在数小时内收到银行短信或账单报警,并立刻登录控制台执行 Revoke(吊销)。这意味着黑客手里掌握的 API 密钥,实际可支配时间窗口通常只有 30 分钟到 4 小时。在这有限的窗口期内,黑客必须以系统允许的最大吞吐量,将这串密钥所能支配的 Token 额度彻底榨干。
2.1 为什么 Coding Agent 的 Key 是顶级猎物?
普通个人注册的免费或 Tier 1 账号在黑客眼里价值极低(单分钟仅允许数十次请求,且没有大额预付费池)。然而,使用 OpenCode 这类终端编程智能体的开发者,其账号画像通常具有以下特征:
- 处于高信誉等级(Tier 4 / Tier 5):重度代码生成与仓库重构需要持续的流式调用,这类开发者的组织账号大多开通了数千 RPM(每分钟请求数)与数千万 TPM(每分钟 Token 数)的高并发配额;
- 绑定企业信用卡并开通自动充值(Auto-Recharge):单日扣款数百至数千美元通常不会被发卡行实时阻断;
- 调用分布掩护:智能体本身就会发起大量代码分析请求,非实时的审计规则很难在最初数分钟内分辨调用是来自开发者本人还是黑客的异步 Worker。
这导致了黑产界极度扭曲的套利公式:正规机构进行模型蒸馏必须承受高昂的官方 Token 资费与严苛的 ToS 限制;而黑客通过窃取现成的 Agent 密钥,不仅能零边际成本掠夺高质量思维链(CoT)推理样本,更能将高昂的财务账单与封号法律代价全量转嫁给受害者(如图 2 所示)。
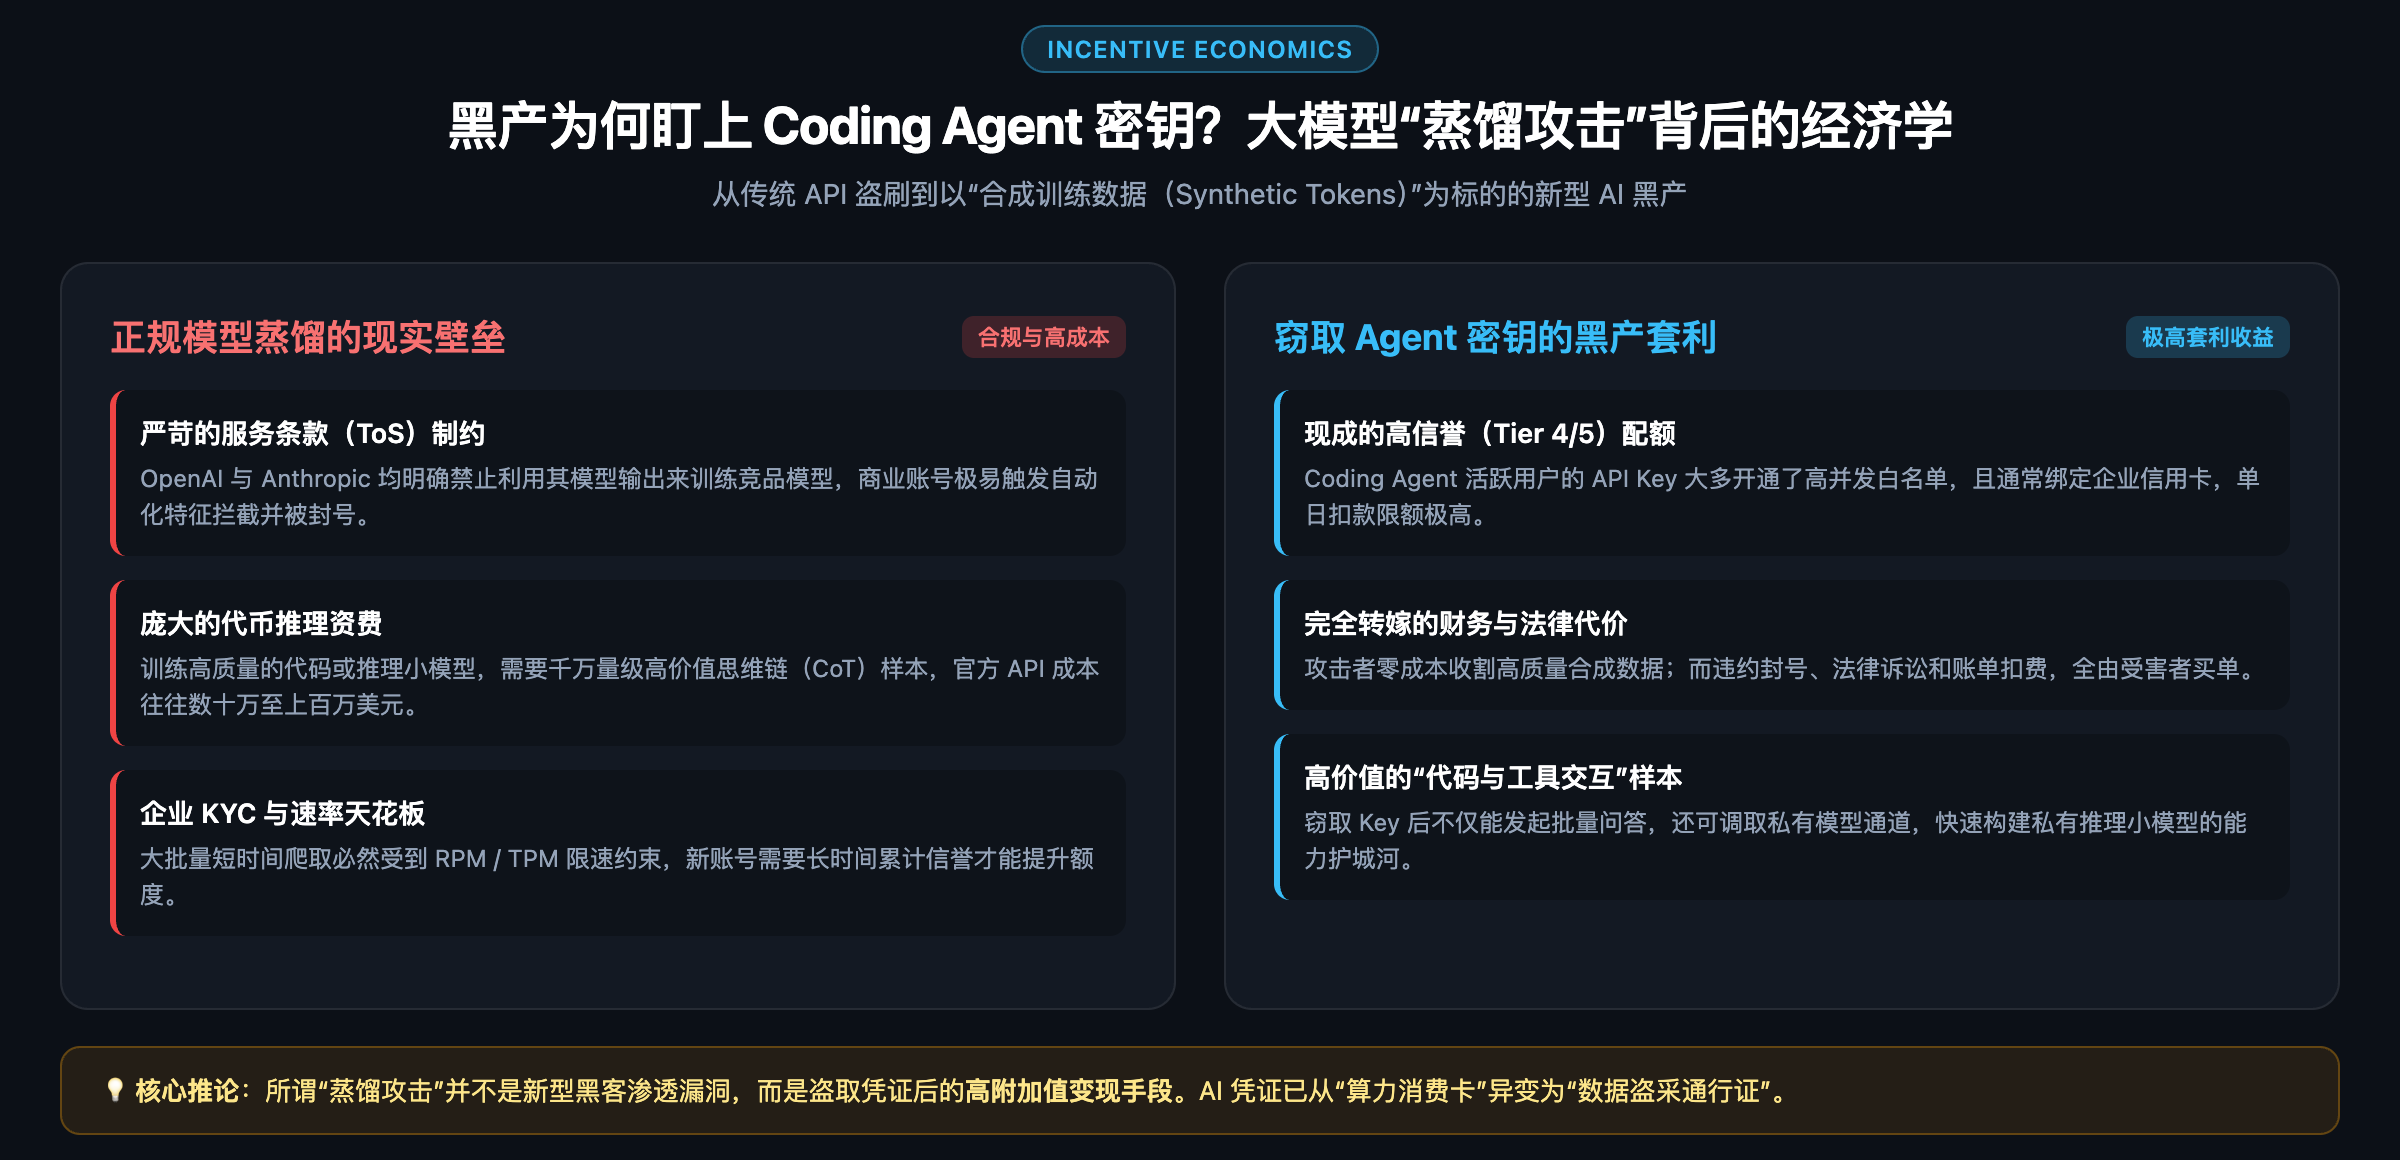
图 2:黑产为何盯上 Coding Agent 密钥?正规蒸馏壁垒 vs 凭证盗采套利模型
2.2 极端并发下的代币抽采算账
那么,攻击者在短短几十分钟的时间窗口内,究竟能通过这套脚本刷走多少钱?我们可以根据当前主流大模型 API 的官方真实费率,精确量化这一过程。
案例 A:针对 Anthropic 旗舰推理模型 Claude Opus 5.5 的盗采
- 官方资费:标准输入 4.00 美元 / 1M tokens,标准输出 20.00 美元 / 1M tokens(若开启 Fast Mode 则为 8.00 美元输入 / 40.00 美元输出);
- 单次请求负载:攻击者构造长代码或算法推理 Prompt(输入约 1,000 tokens),强制模型生成完整链式思维与实现(输出约 3,000 tokens);
- 单请求成本:
(1,000 / 1,000,000 * 4.00) + (3,000 / 1,000,000 * 20.00) = 0.004 + 0.060 = 0.064 美元; - 吞吐与账单增速:
攻击者利用轻量级异步脚本(如 Pythonhttpx+asyncio)维持 20 requests/sec(即 1,200 RPM,仅消耗 Tier 4 允许上限的 30%):- 每秒消耗:
20 * 0.064 = 1.28 美元/秒; - 每分钟消耗:
1.28 * 60 = 76.80 美元/分钟; - 每小时消耗:
76.80 * 60 = 4,608 美元/小时; - 清空 1,000 美元预算耗时:仅需约 13 分钟!
- 每秒消耗:
案例 B:针对 OpenAI 编程推理模型 GPT-6.1 Sol 的盗采
- 官方资费:短上下文(<=272K)标准输入 2.00 美元 / 1M tokens,输出 10.00 美元 / 1M tokens;若黑客开启专为极速智能体设计的 Ultrafast 模式,费率则为 12.00 美元输入 / 60.00 美元输出;
- Ultrafast 模式单请求成本:
(1,000 / 1,000,000 * 12.00) + (3,000 / 1,000,000 * 60.00) = 0.012 + 0.180 = 0.192 美元; - Ultrafast 账单狂飙:
在同样的 20 requests/sec 并发下:- 每秒消耗:
20 * 0.192 = 3.84 美元/秒; - 每分钟消耗:
3.84 * 60 = 230.40 美元/分钟; - 清空 1,000 美元预算耗时:仅需 4.3 分钟!
- 每秒消耗:
结论非常残酷:无论调用的是 Claude Opus 5.5 还是 GPT-6.1 Sol,黑客只需要运行十几分钟,就能在一个受害者的账户上刷出上千美元的净扣费,并带走数千万 Tokens 的高价值推理对。
如果攻击者同时并发调度泄露库中的几百个 Key,短短数小时内就能以零边际成本构建起一个数十亿规模的垂直领域蒸馏语料库。这也是为什么开发者在睡梦中惊醒时,账单早已突破警戒线。
3. 技术债反噬:系统退役期(Decommissioning)的盲区
OpenCode 是由 Anomaly Innovations 团队开发的产品。了解该团队技术演进的工程师都知道,SST 经历过一次重大的架构重写(从基于 AWS CDK 的 SST v2 切换到基于 Pulumi 与 Go 的 SST v3 / Ion)。在产品演进过程中,OpenCode 逐步走向纯终端架构,而过去的中心化服务开始被边缘化。
在基础设施安全中,“正在下线的系统(Decommissioning Systems)”往往被称为孤儿基础设施(Orphan Infrastructure),是企业攻击面管理中最容易失守的区域。
3.1 孤儿系统的四个典型特征
- 防御补丁与依赖升级停滞:处于下线阶段的代码库通常被冻结,不再合并安全更新,框架已知的 N-day 漏洞和依赖缺陷(如未修补的 Web 框架注入、SSRF 或反序列化漏洞)长期暴露;
- DNS 与证书生命周期脱节:前端虽然不再推荐用户访问,但旧控制台域名解析(如
opencode.ai/console或历史子域名)依然绑定着生产 IP,对外开放全量公网流量; - 数据销毁滞后于服务关闭:在规划下线时,工程团队常遵循“先停流量观察、再关机器、最后删数据”的缓慢性流程。导致包含了历史用户凭证的数据库实例依然运行在次级 VPC 中,且数据并未执行不可逆粉碎;
- 内部通信与权限泛滥:旧集群的服务账号、内部数据库访问密钥长期没有按时轮换,一旦旧应用服务被攻陷,攻击者即可通过内网横向读取全部历史资产。
3.2 本地优先(Local-First)的设计对照
在这起事故中,表现出最高安全防御水准的恰恰是 OpenCode 的纯本地终端模式:
- 纯 CLI 用户的认证信息存储在本地:
~/.local/share/opencode/auth.json; - 请求由本地进程直接与 OpenAI / Anthropic 建立 TLS 连接;
- 不经过任何中间服务中继,不存储于任何云端中心化数据库。
这印证了一个系统设计铁律:对于极度敏感的长期凭证,最安全的防御方式不是“给数据库做多层加密”,而是“在架构上根本不收集、不集中存储该凭证”。
4. 协议层原罪:静态 Bearer Token 的机制性失效
很多工程师会问:为什么开发者的 AWS 密钥被盗,云厂商能秒级隔离,而 AI 模型的密钥被盗却只能等信用卡刷爆?
这直接暴露了当前大语言模型 API 凭证协议层的不成熟。
4.1 云原生 IAM vs 史前 Bearer Token
| 对比维度 | 现代云基础设施(AWS / GCP) | 主流大模型 API(OpenAI / Anthropic) |
|---|---|---|
| 凭证类型 | 短期 STS 临时凭证(Temporary Credentials) | 静态长期无状态 Bearer Token(sk-...) |
| 时效性(TTL) | 通常 15 分钟至 1 小时,过期物理失效 | 永久有效,除非人工进入 Web 后台手动吊销 |
| 网络边界约束 | 支持强绑定 VPC Endpoint、固定 CIDR IP 白名单 | 任意公网 IP 持有 Token 即可发起高并发请求 |
| 会话策略限制 | 强校验 AssumeRole 上下文与工作负载身份(OIDC) | 无法限制“该 Key 仅允许终端代码补全,禁止大批量采样” |
| 熔断与限额 | 细粒度服务级配额控制与 IAM 策略拒绝 | 早期仅有全局账户月度预算,缺乏子 Key 实时硬熔断 |
OpenAI 和 Anthropic 虽然近期上线了基于项目(Project-level)的 API Key,但本质上依然是静态字符串。在没有引入类似 OIDC(OpenID Connect)工作负载身份联合 或 双向 mTLS 之前,只要这个字符串离开开发者的本地内存,它就是一张随时可以被他人刷爆的无密码信用卡。
5. 工程防御实操:构建基于 AI Gateway 的零信任防护
面对静态密钥的机制性缺陷,依靠自觉或定期手工轮换显然不可持续。在企业和重度开发者的实际工程中,防御范式必须发生根本性转变:从**“把主密钥当信用卡随意塞进各种第三方 SaaS 工具”的脆弱模式,彻底转向“隔离受控的零信任私有代理网关(AI Gateway)”**。
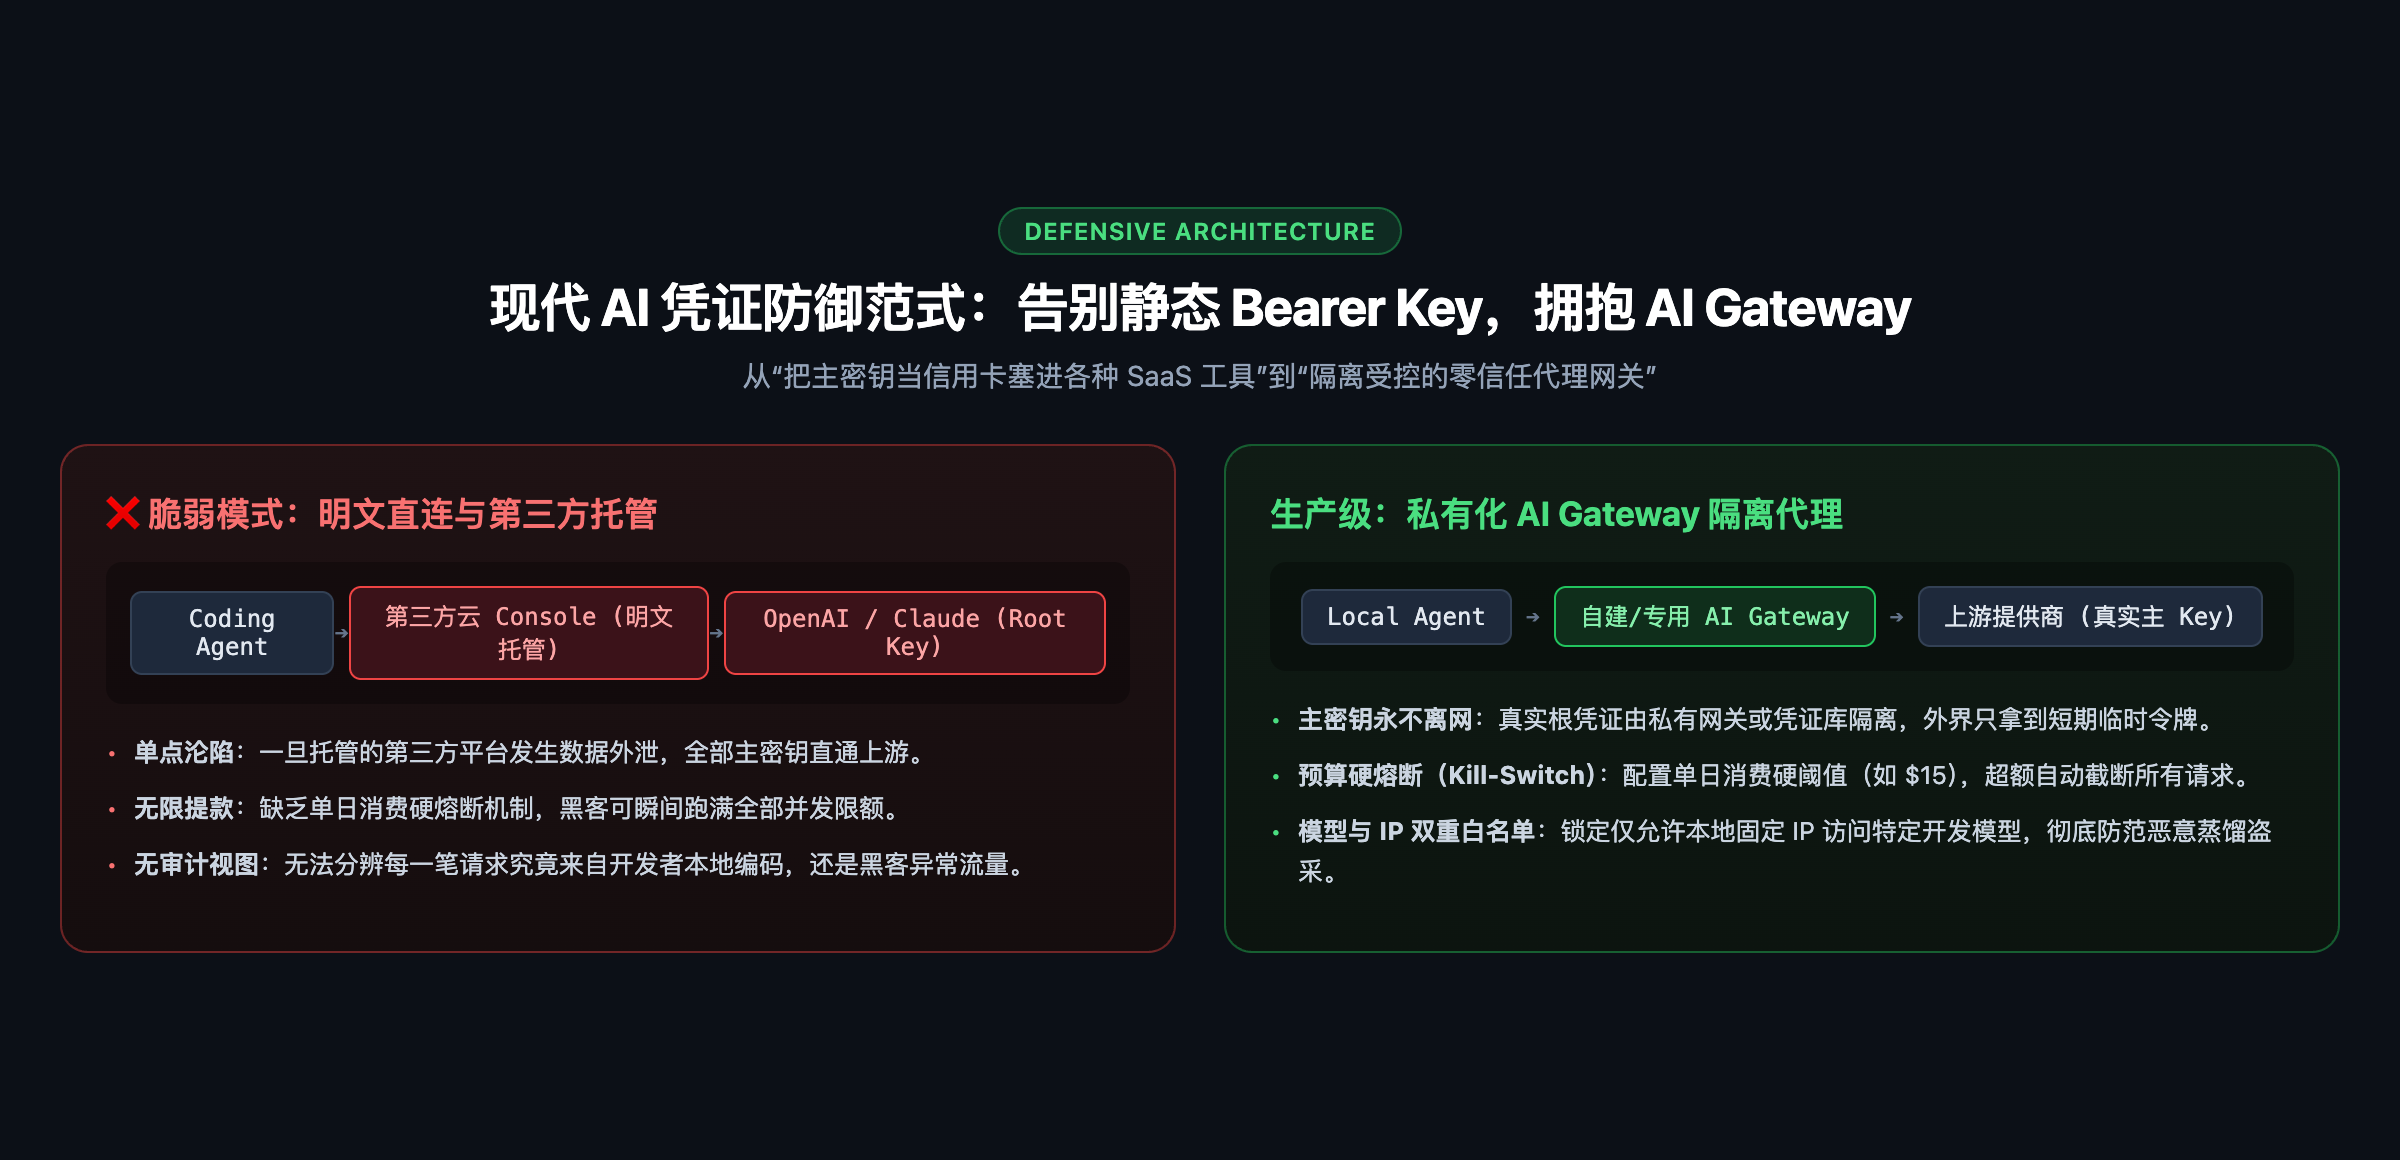
图 3:现代 AI 凭证防御范式对比:第三方明文托管(脆弱模式)vs 私有 AI Gateway 隔离代理(生产级零信任)
如图 3 所示,两种模式在系统边界与风险半径上存在本质差异:
- 脆弱模式(反面教材):开发者将具有全局扣费权限的 Root API Key 明文交付第三方云端控制台或插件。一旦第三方基础设施退役管理不善或被渗透,便会引发单点沦陷、无限提款、无实时审计的被动局面;
- 生产级零信任模式(推荐解法):真实主密钥永不离开自建私有网关的受保护内存。本地 Coding Agent 仅持有私有网关签发的虚拟客户端 Token(Virtual Key),网关在反向代理过程中强行执行单日消费硬熔断(Kill-Switch)与请求削峰限流,将潜在损失严格收敛在可控范围之内。
5.1 本地部署开源 AI Gateway(以 LiteLLM 为例)
核心逻辑:真实主密钥由私有网关在受限容器内持久化,本地终端工具仅与本地反向代理通信,拿到受配额约束的虚拟 Token。
以下是一个生产可用的 litellm_config.yaml 极简防盗刷配置:
1 | model_list: |
启动网关后,开发者只需要在本地将终端工具的 Base URL 指向私有网关:
1 | export OPENAI_BASE_URL="http://127.0.0.1:4000/v1" |
防御收益:即使该虚拟令牌在某个第三方协作平台发生泄漏,攻击者在刷满 15 美元后网关会直接返回 429 Too Many Requests 硬切断,将损失从无底洞严格收敛在快餐价格以内。
5.2 本地凭证的动态注入(避免静态配置文件落盘)
对于必须在本地运行的工具,杜绝将明文 sk-ant-... 写入 ~/.bashrc、~/.zshrc 或明文 JSON 中。
在 macOS 上,推荐利用操作系统内建的加密钥匙串(Keychain)实现运行期动态注入:
1 | # 1. 首次存入 macOS 安全钥匙串(仅需执行一次) |
6. 写在最后:工程视角的冷思考
OpenCode 这次凭证泄露事件,给所有在 2026 年高频使用 AI 基础设施的工程师敲响了警钟:
- 公关修辞不等于技术归因:无论下游被叫作“蒸馏攻击”还是“数据滥用”,上游的本质始终是传统的凭证保管与系统退役安全债务。不要被前沿的 AI 术语掩盖了基础安全配置的缺失;
- 算力资产已异变为金融资产:高权限、高配额的模型 API Key 在黑产视角下就是现金支票。用传统的 API 密码管理思维去对待具备分钟级数千美元扣费能力的 Bearer Token,本身就是严重的风险错配;
- 退役流程必须遵循闭环原则:系统生命周期的终止,必须严格按照“销毁存储数据 -> 吊销访问权限 -> 关停基础设施 -> 撤销 DNS 解析”的刚性顺序执行。任何残留的孤儿服务,终究会变成供应链上的爆破点;
- 走向零信任隔离是唯一解:无论是使用开源 AI Gateway 进行速率与预算熔断,还是坚持 Local-First 本地密钥加密管理,防御的核心永远是假设外部工具是不可信的,并用物理手段将最大爆炸半径控制在承受范围之内。
参考文献与相关报道
- Startup Fortune: OpenCode breach exposes stored OpenAI and Anthropic keys, prompts urgent key rotation (2026.10)
- Anomaly Innovations / OpenCode Team: Incident Disclosure & Provider Key Rotation Advisory (2026.10.17)
- Nathan Lambert (Interconnects.ai / AI Safety Researcher): Technical Critique on Distillation Attack Labeling (2026.10)
- LiteLLM Project: Virtual Keys, Budget Management and Rate Limiting Architecture
- OpenAI Security Documentation: Production Best Practices for API Key Safety and Access Control